Dott.ssa Marilena Guglielmetti
Investigatore Criminologo
In un contesto aziendale che si evolve rapidamente, anche l’attività investigativa ha assunto nuovi ruoli di accertamento. Un tempo le verifiche sulle frodi o sul mancato rispetto dei disciplinari DOC/DOCG passavano quasi esclusivamente attraverso ispezioni fisiche sul campo. Oggi, invece, il focus si è spostato sulla validità e sulla genuinità del dato digitale che attesta quelle operazioni. L’investigatore non sporca più solo gli stivali in vigna, ma analizza la pulizia dei metadati, posizionandosi come garante della validità legale e dell’utilizzabilità forense della prova.
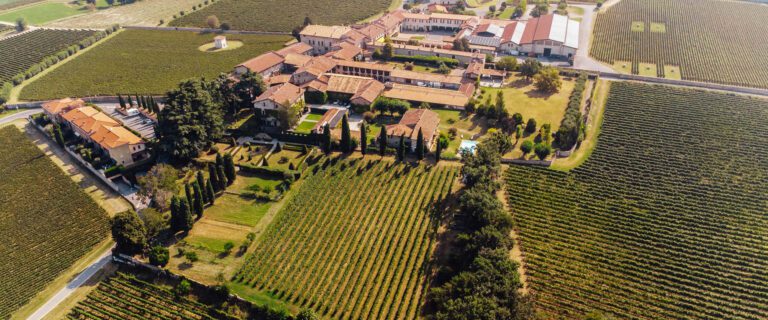
Per decenni l’attività si è svolta con gli stivali sporchi di fango tra i filari. Oggi la metodologia investigativa affianca a quell’esperienza di campo gli strumenti di digital forensics e la lettura degli hash informatici, svolgendo un ruolo mai così decisivo per la tutela giudiziaria delle aziende.
Chi fa il vino un tempo vedeva i controlli svolgersi in modo semplice e tradizionale: si arrivava in vigna, si contavano i ceppi, si osservava il colore delle foglie, si apriva il registro di cantina scritto a penna e si controllavano le uve. Oggi, nelle realtà aziendali 4.0, l’analisi non riguarda soltanto le quantità fisiche, ma la massa di byte generata lungo la filiera.
La trasformazione è stata profonda. La cantina moderna si avvale di sensori IoT che misurano i parametri di campo ogni 15 minuti, algoritmi che supportano l’irrigazione e QR code che mostrano al cliente l’origine del prodotto. L’infrastruttura appare trasparente e a prova di frode. In realtà, per chi deve indagare un illecito, la struttura risulta semplicemente più complessa.
È il paradosso della verità informatica.
In un recente caso d’indagine a Montalcino, l’intervento investigativo è stato attivato su segnalazione di un distributore estero per un’anomalia sul mercato: una disponibilità di Brunello del tutto sproporzionata rispetto alla superficie vitata dichiarata dall’azienda.
La cantina oggetto di verifica aveva registrato l’intera filiera su blockchain: potature, trattamenti e vendemmia risultavano tracciati e visibili. Apparentemente un quadro inattaccabile. Invece è stata proprio l’analisi informatica delle tracce a rivelarsi risolutiva.
La blockchain, infatti, non garantisce che un dato inserito sia vero alla radice: garantisce soltanto che non possa essere modificato a posteriori. È il noto oracle problem: se si inserisce un’informazione falsa, il sistema la rende immutabile.
Il caso è stato risolto spostando l’indagine dall’interfaccia visibile all’origine tecnica del dato.
L’analisi forense dei log grezzi dei sensori IoT — i file di macchina protetti da hash SHA-256, marca temporale e numero seriale — ha evidenziato che tre sensori sul campo avevano smesso di trasmettere per dieci giorni in agosto, in concomitanza con un evento atmosferico che aveva compromesso il raccolto. In blockchain, al contrario, quei dieci giorni presentavano dati perfettamente regolari, inseriti in un’unica sessione notturna dallo stesso indirizzo IP. L’analisi ha così ricostruito la traccia informatica della manomissione.
Questo dimostra come la tecnologia da sola non basti se non integrata dall’esperienza investigativa e dalle procedure di digital forensics. Oggi l’attività d’indagine si articola su tre livelli fondamentali:
- Garantisce la catena di custodia digitale.
Un report informatico semplice o una tabella non strutturata hanno un valore probatorio debole in sede giudiziaria. Un log IoT acquisito secondo i protocolli forensi — con hash, coordinate GPS, marca temporale, stato della batteria e seriale del dispositivo — costituisce una prova documentale solida davanti a un giudice.
- Applica le cornici normative europee.
L’attività d’indagine affianca alla verifica di fatto la corretta applicazione delle tutele legali:
-
- AI Act [Reg. UE 2024/1689]: qualora i sistemi automatizzati supportino le decisioni operative (es. irrigazione o trattamenti), l’indagine ne verifica la tracciabilità e la tenuta dei registri di eventi (log) ai sensi dell’Art. 12, garantendo la trasparenza dei processi.
- UE 2024/1143 sulle Indicazioni Geografiche: l’Art. 46 riconosce la tracciabilità digitale come elemento probatorio a tutela delle denominazioni DOC/DOCG contro le contraffazioni.
- Tutela del Segreto Commerciale [Dir. UE 2016/943]: l’ispezione rispetta la proprietà intellettuale dell’azienda, focalizzandosi sulle anomalie degli output e sull’analisi OSINT dei contratti di data sharing.
- Incrocia le fonti informative.
L’analisi sovrappone dati catastali, fascicoli SIAN (Agea), rilevazioni satellitari e registri dei dispositivi IoT sul campo.
Da semplice riscontro ex-post a garante della prova, l’investigazione privata offre un supporto decisivo anche in ottica preventiva. Se l’approccio tradizionale si limitava a constatare un danno, l’analisi forense consente all’azienda virtuosa di dimostrare in modo inattaccabile la propria correttezza in sede legale.
In un mercato in cui sistemi di tracciamento e marcatori informatici sono ormai accessibili a chiunque, la reale protezione di un marchio risiede nella disponibilità di una perizia tecnico-forense capace di attestare:
“Il dato di tracciabilità allegato è stato acquisito garantendo l’integrità della catena di custodia digitale, risulta privo di alterazioni ed è univocamente riconducibile alla particella catastale indicata, nel rispetto dei requisiti di trasparenza previsti dall’AI Act e dal Reg. UE 2024/1143.”
Senza questa validazione, anche la migliore infrastruttura digitale rimane un mero strumento promozionale, privo di effettivo valore probatorio in un contenzioso.
L’investigazione oggi non sostituisce il lavoro dei tecnici di settore o degli enti di certificazione, ma interviene per garantire che, in un contesto aziendale dominato dai dati, le informazioni raccolte diventino una verità processualmente solida e spendibile in tribunale. L’investigazione non ostacola la transizione digitale: la rende giuridicamente utilizzabile.